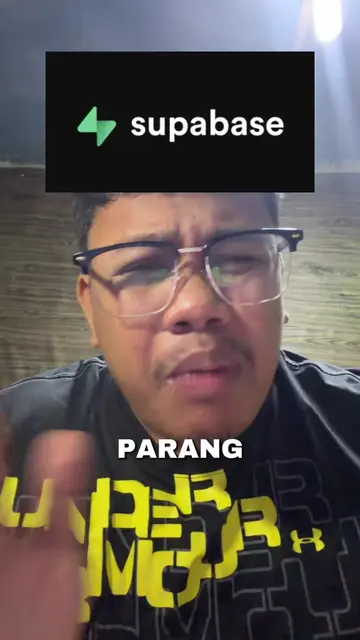
Loading video…
All breakouts
26.8Talking HeadOther hookAI Tools
Hook
NAGBABIVE
@joshua.ai.builder
16.4K followers · usually 783 views a post
Views
20.5K
Likes
1.3K
Comments
11
Shares
89
View velocity
+1.2K views over 5.1d · ~234/day · 5 observations
Promoted product
Claude Code Masterclasshttps://claudecode.aiempoweredclub.com/ ↗
Why it worked
The video addresses common security vulnerabilities in app development, particularly relevant for developers using AI tools and platforms like Supabase. By breaking down complex security concepts into three actionable points with clear explanations and examples, it provides valuable and practical advice to its target audience.
Summary
The video discusses three crucial security issues to consider when building applications, especially those using AI. It highlights the importance of rate limiting API endpoints, ensuring row-level security in databases like Supabase, and preventing insecure direct object references to protect user data.
Structure
- 1Introduction to app security concerns
- 2Issue 1: Rate limiting API endpoints
- 3Issue 2: Row-level security in Supabase
- 4Issue 3: Insecure direct object references
- 5Conclusion: Security is paramount
Product placement
Supabase: A backend-as-a-service platform that provides database, authentication, and storage solutions. It ACTS as the backend for the app being discussed. Removing it would change the video's topic. Claude Code Masterclass: A course or program related to AI and coding, likely taught by Joshua Ladero. It APPEARS as the destination of the creator's bio link. Removing it would not change what happens in the video.
Original caption
AI can build your app fast, pero may security issues na madaling makaligtaan. Ito yung tatlong dapat mong i-check. #ArtificialIntelligence #CodingTips #SaaSBuilder #Cybersecurity #AppDevelopment
More from @joshua.ai.builder
More breakout videos from this creator.