Loading video…
All breakouts
9.4Talking HeadOther hookAI Tools
Hook
VEAMOS
@elpablinotech
4.3K followers · usually 1.4K views a post
Views
18.7K
Likes
1.1K
Comments
27
Shares
105
Why it worked
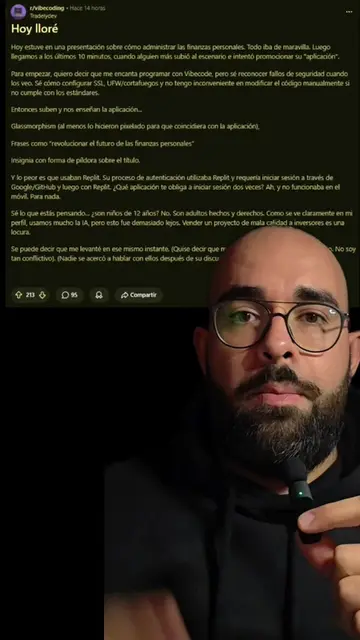
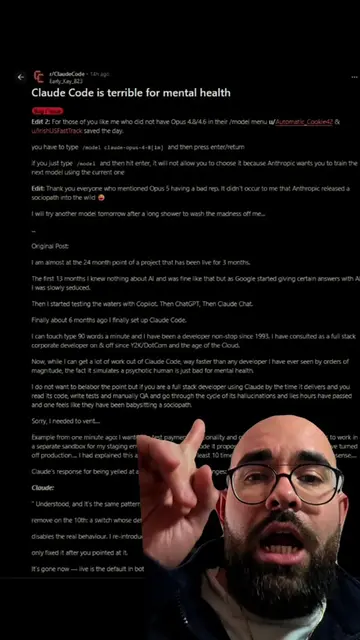
The video addresses a niche but relevant topic in cybersecurity, specifically targeting developers who use "vibecoding." By highlighting common mistakes and offering practical advice, it provides value to its audience, likely leading to engagement and shares within that community.
Summary
The creator discusses common cybersecurity errors made by "vibecoders." He highlights three main issues: lack of rate limiting on forms, the ability to create accounts without email verification, and leaving private keys exposed within code. He emphasizes the importance of implementing these security measures to avoid potential problems.
Structure
- 1Introduction to vibecoding and cybersecurity errors
- 2Error 1: Lack of rate limiting
- 3Error 2: No email verification for account creation
- 4Error 3: Exposed private keys in code
- 5Importance of reviewing these security aspects
On-screen text
I HACKED VIBE CODED WEBSITES AND HERE'S WHAT I FOUND
El vibe coding
vuelve a atacar
VEAMOS
ENTENDER
ESTÁS
VIBECODING
MÍNIMO
APLICACIÓN
BASURA
EN
RATE
ENCONTRAR
VIBECODING
SUS
MANDARAN
SITIOS
HACKEARLOS
DETECTAR
FALLOS
CIBERSEGURIDAD
FUERON
QUE
LOS MISMOS TRES ERRORES UNA Y OTRA VEZ
EL
NO
DE
POR
FORMULARIO
ENVIARSE
CIENTOS
MILLES
NINGÚN
BLOQUEO
AUTOMATIZAR
ENVÍOS
PÁGINA
BASE
HACERTE
CORREOS
SERVICIOS
EXTERNOS
EL
PERMITÍA
SIN
VERIFICACIÓN
ELECTRÓNICO
SIGNIFICA
PODRÍA
USANDO
OTRA
CREAR
FALSAS
TERCERO
DEJABAN
PRIVADAS
DENTRO
ENTENDERLO
COMO
CASA
PUERTA
PUEDE
CÓDIGO
COPIARLA
SERVICIOS
HACERTE
FACTURA
DIRECTAMENTE
TI
NO
FIREBASE
SON
EL
CLAVES
TENER
LOS
EL
PERMITE
RÁPIDO
PERO
FUNCIONE
SIGNIFICA
PUBLICARLA
UN
REVISE
COSAS
USO
Y
CLAVES
TE
MUCHOS
PASÓ
COMENTARIOS
Original caption
Muy rápido para vibecodiar pero y la ciberseguridad? Los tres errores más comunes de todo vibecoder. #vibecoding #ClaudeAI #inteligenciaartificial
More from @elpablinotech
More breakout videos from this creator.